密码安全级别配置
密码安全级别配置文档
1. 概述
系统默认密码级别为低强度,允许使用任意 5~50 个字符作为密码,存在弱口令风险。弱口令容易被猜解或暴力破解,是账号被盗用的常见入口。
针对弱口令问题进行修复:
- 将密码安全级别由
<span>1</span>(低强度)提升为<span>3</span>(高强度)。 - 如系统中不存在该配置项,则新增该配置,并直接将键值设为
<span>3</span>。 - 系统内已有测试账号如存在弱口令,需自行修改为符合高强度要求的密码。
注意: 本配置只约束新建账号、修改密码等场景下的密码校验,不会自动修改已有账号的旧密码。已有弱口令必须通过改密处理,见第 6 节。
2.配置项说明
| 项目 | 内容 |
|---|---|
| 参数名称 | 密码级别 |
| 参数键名 | sys.user.password.level |
| 目标参数键值 | 3 |
| 配置表 | sys_config |
| 系统内置 | 是(config_type = 'Y') |
| 配置记录 ID | 13(以实际环境查询结果为准) |
| 创建人 | admin |
3.参数位置
后台管理路径:
系统管理 > 系统配置 > 初始参数
检查初始参数列表中是否包含“密码级别”配置,如果没有则执行下面的sql进行初始化。
INSERT INTO `sys_config`
  (`config_name`, `config_key`, `config_value`, `config_type`,
   `create_by`, `create_time`, `update_by`, `update_time`, `remark`)
VALUES
  ('密码级别', 'sys.user.password.level', '3', 'Y',
   'admin', NOW(), 'admin', NOW(),
   '可选配置值 (Value):\n1(默认):低强度(任意 5~50 个字符)\n2:中强度(至少 8 位,且必须包含字母和数字)\n3:高强度(至少 8 位,且必须同时包含字母、数字和特殊字符)');
4.后台修改(推荐)
优先通过后台修改,避免直接操作数据库带来的缓存不一致问题。
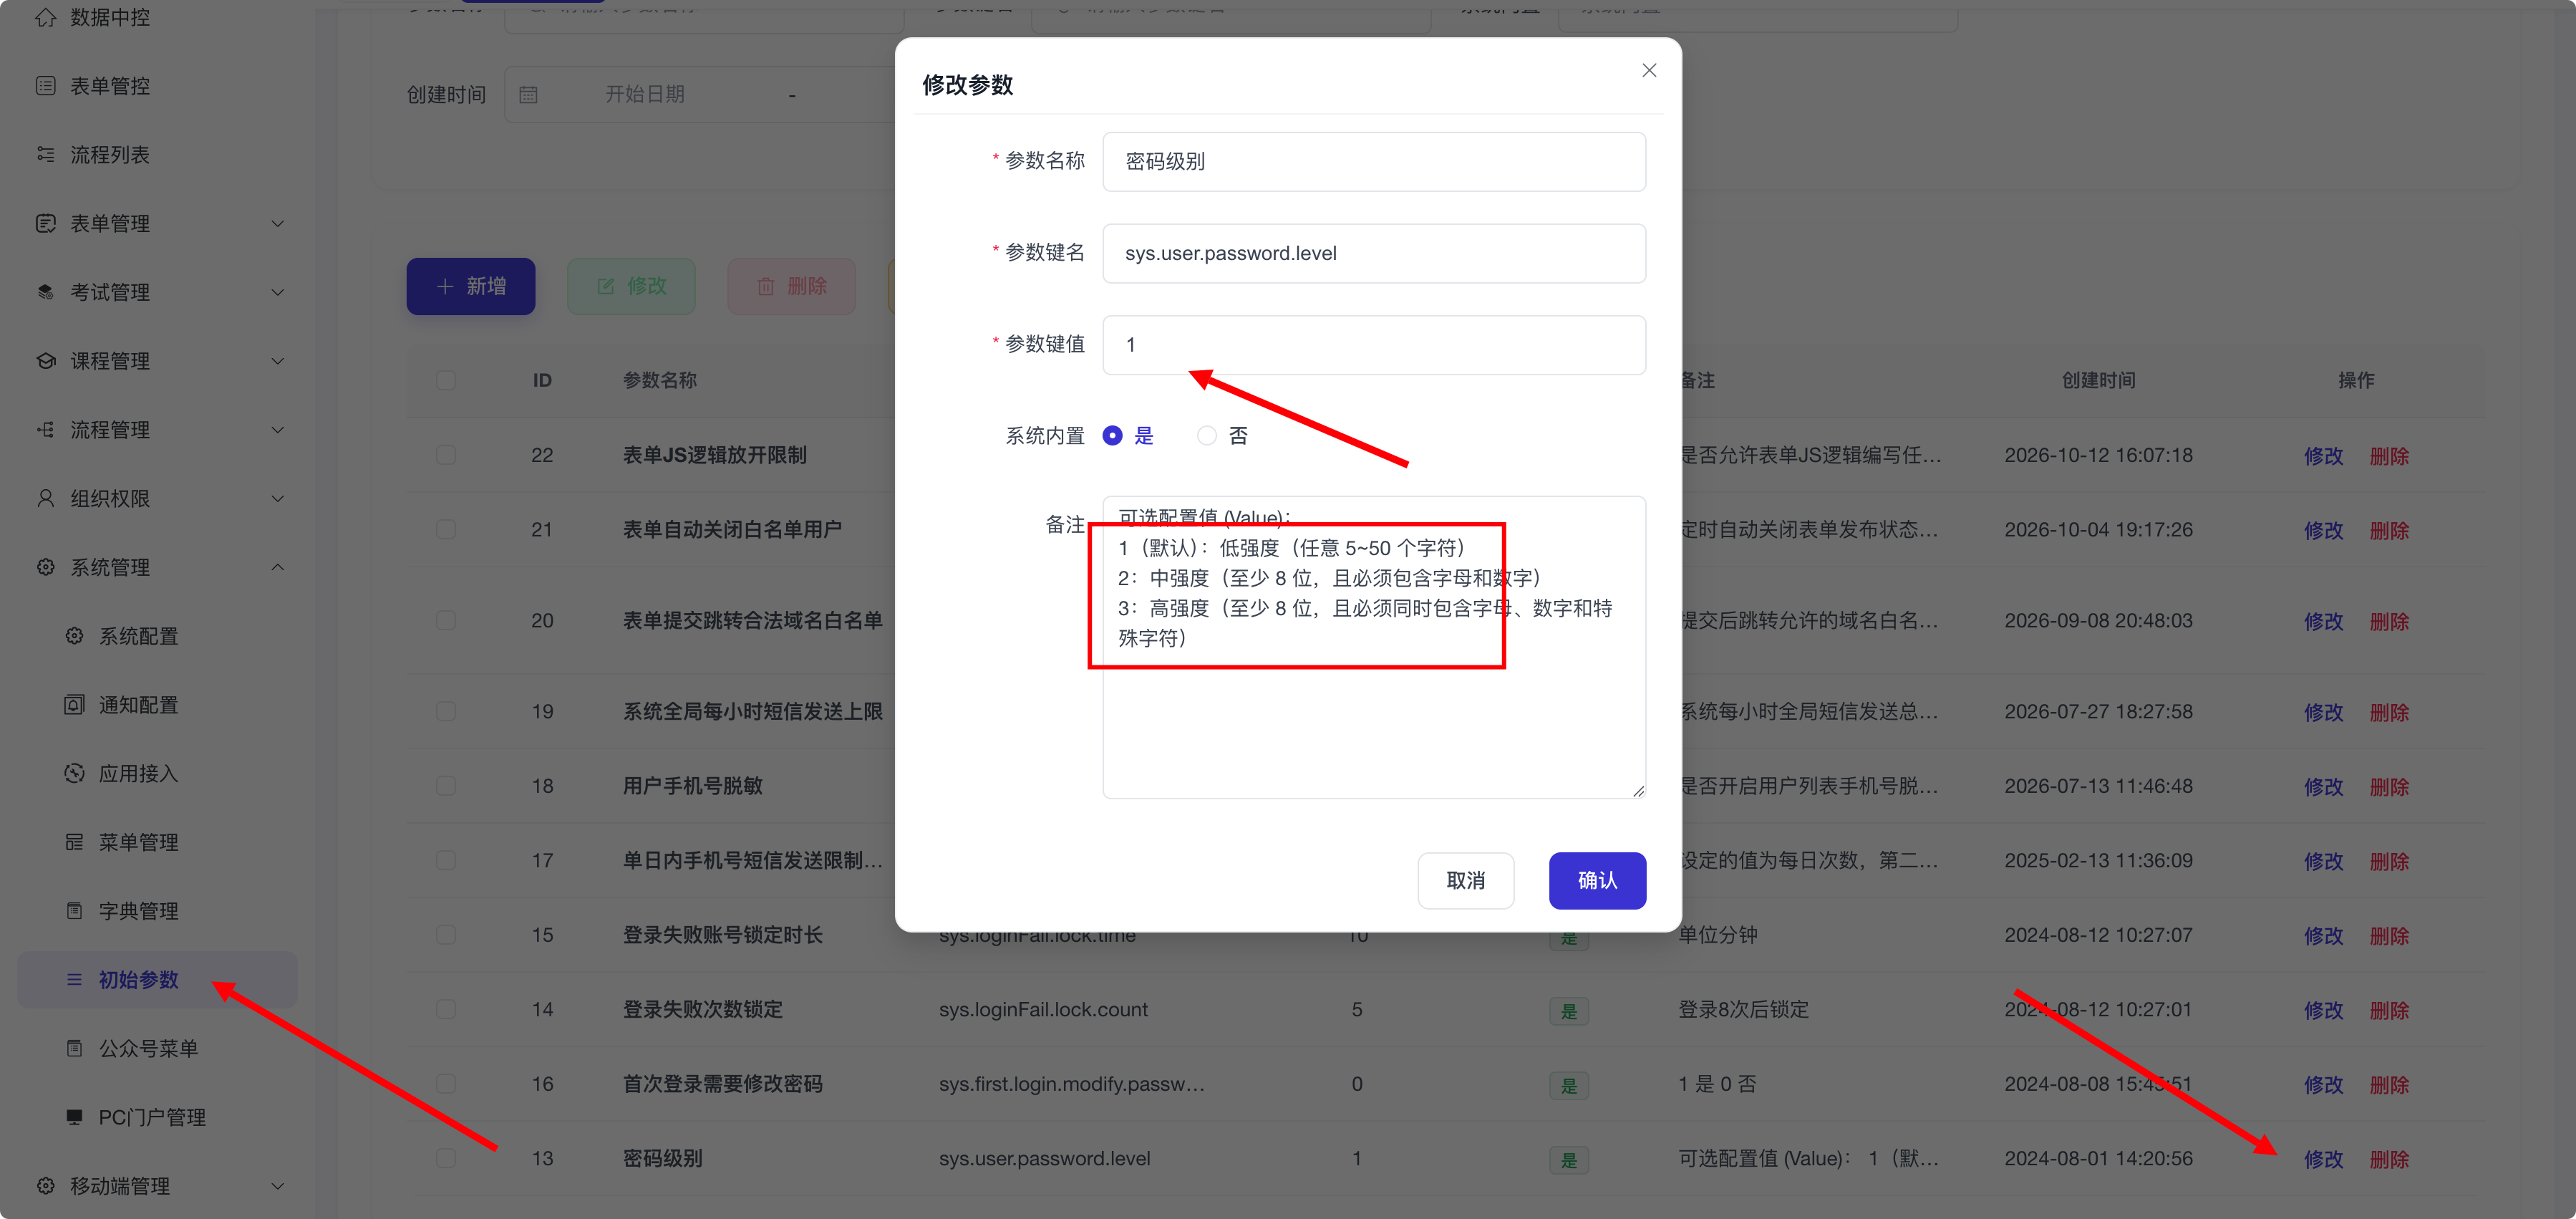
操作步骤:
- 登录系统后台,进入 系统管理 > 系统配置 > 初始参数。
- 在列表中找到「密码级别」(参数键名
<span>sys.user.password.level</span>,ID 13),点击该行右侧的 修改。 - 在「修改参数」弹窗中,将 参数键值 由
<span>1</span>改为<span>3</span>。 - 确认参数名称、参数键名和系统内置(是)无误后,点击 确认 保存。
- 保存后重新打开该配置,确认参数键值已显示为
<span>3</span>。 - 按第 7 节进行验证。
5.生效说明
通过后台修改的,保存后按系统正常机制生效。如直接修改数据库,系统如存在配置缓存,新值可能不会立即生效,需刷新参数配置缓存或重启服务后再进行验证。
6.已有账号处理
配置修改完成后,还需处理存量账号,配置本身不会自动升级旧密码。
- 系统内已有的测试账号如存在弱口令,需由账号使用人自行修改为高强度密码:至少 8 位,且同时包含字母、数字和特殊字符。
- 密码结构示例(仅示意结构,不要直接照此设置实际密码):字母 + 数字 + 特殊字符组合,如
<span>Abc****!</span>形式。 - 不再使用的测试账号应及时禁用或删除,避免保留弱口令入口。
- 管理员账号、正式账号如同样使用弱口令,也应一并改密,不要只处理测试账号。
- 改密完成后,用原弱口令应无法再被设置为新密码,具体以第 7 节验证结果为准。
7.验证
配置修改并生效后,逐项完成以下验证,并记录结果。
| 序号 | 验证项 | 预期结果 |
|---|---|---|
| 1 | 查询sys_config中sys.user.password.level的值 |
值为3 |
| 2 | 后台打开「密码级别」修改弹窗 | 参数键值显示为3 |
| 3 | 尝试设置弱口令,如12345 |
应被拦截,不允许保存 |
| 4 | 尝试设置仅含字母和数字的密码,如abc12345 |
应被拦截(缺少特殊字符) |
| 5 | 尝试设置字母 + 数字 + 特殊字符且不少于 8 位的密码 | 应设置成功 |
| 6 | 已有测试账号改密 | 已改为高强度密码,或账号已禁用 / 删除 |
全部验证通过后,弱口令修复才算完成。仅修改配置值、未处理存量弱口令账号的,不视为修复闭环。
8. 修复检查清单
- 已确认配置是否存在(后台列表或 SQL 查询)
- 已将
<span>sys.user.password.level</span>改为<span>3</span>(后台修改或 SQL) - 如为新增配置,确认写入的键值为
<span>3</span>而非<span>1</span> - 已刷新配置缓存或重启服务
- 已有测试账号弱口令已改密,不再使用的账号已禁用或删除